Sécurité informatique pour PME : réduire les risques sans complexité inutile
Une protection adaptée à votre activité, à vos usages et aux moyens de votre entreprise
La cybersécurité ne consiste pas à multiplier les outils. Elle commence par identifier ce qui soutient réellement votre activité, les fragilités les plus probables et les actions à traiter en priorité.
CYBER-LID accompagne les PME du Val-d’Oise et du sud de l’Oise pour sécuriser progressivement leurs postes, leurs comptes, leurs sauvegardes et leur réseau, avec des choix expliqués et proportionnés.
La cybersécurité fait partie de chaque décision informatique
Un antivirus ou un pare-feu ne suffisent pas à eux seuls. La sécurité dépend aussi de la manière dont les postes sont maintenus, les comptes gérés, les sauvegardes suivies et les évolutions préparées.
Chez CYBER-LID, la cybersécurité n’est pas un produit supplémentaire. Elle fait partie de la manière dont nous concevons, maintenons et faisons évoluer votre informatique.
Chaque mesure est choisie selon les risques réellement observés, l’activité et les moyens de l’entreprise. Les priorités sont expliquées afin de distinguer ce qui doit être corrigé rapidement, ce qui peut être planifié et ce qui ne nécessite pas d’action.
Les points de sécurité à vérifier en priorité
Avant d’ajouter de nouvelles protections, il faut vérifier les bases déjà en place. Dans une PME, les fragilités les plus fréquentes concernent généralement les comptes, les postes, les sauvegardes, le réseau et les usages quotidiens.
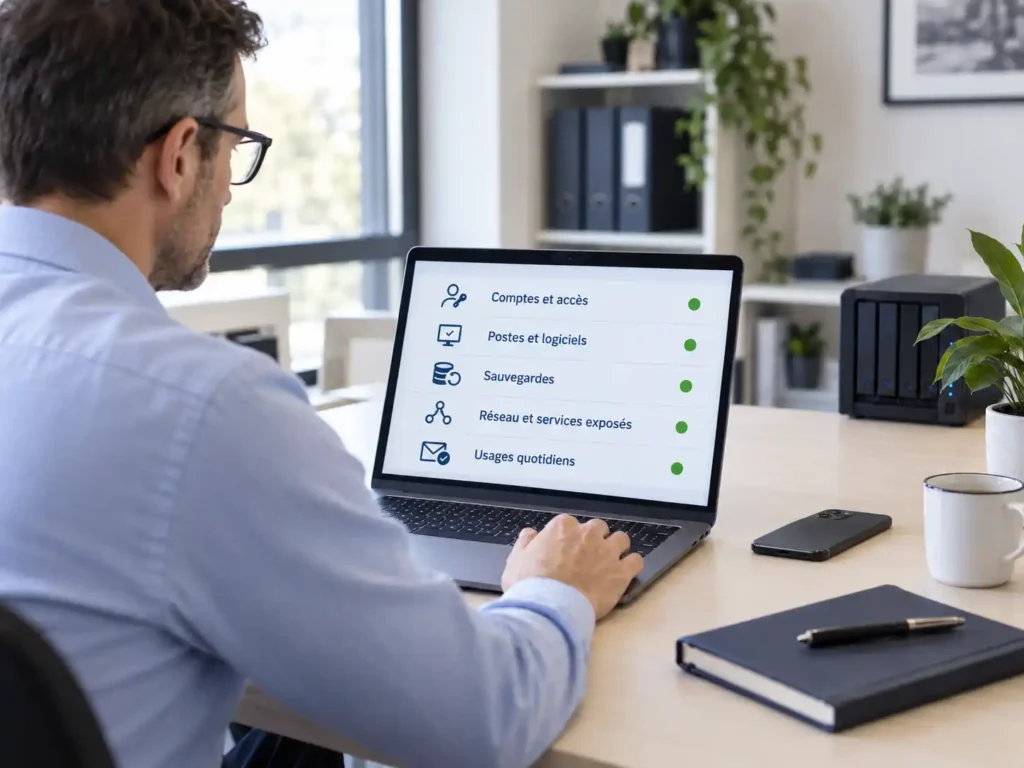
Comptes et accès
Examiner les comptes encore actifs, les droits administrateur, les mots de passe, l’authentification multifacteur et les accès à distance.
Postes et logiciels
S’assurer que les protections fonctionnent, que les mises à jour sont appliquées et que les équipements utilisent encore des versions prises en charge.
Sauvegardes
Contrôler leur fréquence, les alertes, leur emplacement, leur protection contre la suppression et les conditions prévues pour restaurer les données.
Réseau et services exposés
Vérifier la configuration du pare-feu, du Wi-Fi, des accès distants, des ports ouverts et des équipements accessibles depuis Internet.
Usages quotidiens
Aider les collaborateurs à reconnaître les messages frauduleux, les pièces jointes suspectes et les demandes urgentes destinées à contourner les procédures.
Postes, comptes et réseau : réduire les portes d’entrée
Dans une PME, les incidents exploitent souvent des faiblesses ordinaires : poste non mis à jour, compte d’un ancien salarié encore actif, droits administrateur trop larges, accès distant mal protégé ou équipement exposé à Internet.
CYBER-LID examine les protections en place et hiérarchise les corrections utiles. Selon l’environnement, les actions peuvent concerner les mises à jour, la protection des postes, l’authentification multifacteur, les droits d’accès, le pare-feu, le Wi-Fi ou les accès distants.
Chaque mesure est choisie en fonction des usages et des risques réels. L’objectif n’est pas de compliquer le travail des équipes, mais de supprimer les faiblesses les plus faciles à exploiter.
Une sauvegarde n’est utile que si l’activité peut reprendre
Une panne, une erreur humaine ou un rançongiciel peuvent bloquer les postes, les serveurs et les logiciels nécessaires à votre activité. Les sauvegardes peuvent elles-mêmes devenir inaccessibles lorsqu’elles sont mal isolées ou insuffisamment protégées.
CYBER-LID vérifie la cohérence de votre stratégie existante : données couvertes, fréquence des sauvegardes, suivi des alertes, emplacement des copies, protection des accès et priorités de récupération.
L’objectif est d’identifier les fragilités avant l’incident et de préparer une reprise adaptée aux besoins de l’entreprise. Lorsqu’il est nécessaire de confirmer la récupération des données, un test de restauration doit être défini et planifié.
Une sécurité proportionnée aux risques de votre entreprise
Une PME n’a pas besoin d’accumuler les solutions de sécurité. Elle a besoin de comprendre ce qui l’expose, de corriger les risques les plus importants et de choisir des protections qu’elle pourra maintenir dans la durée.
CYBER-LID avance par étapes : observer l’existant, hiérarchiser les risques, sécuriser les accès, fiabiliser les sauvegardes, protéger les postes et accompagner les utilisateurs. Chaque mesure est adaptée à l’activité, aux usages et aux moyens de l’entreprise.
Commencer par une photographie claire de votre situation
Réalisé sur un site en quatre heures maximum, le diagnostic informatique et sécurité met en évidence les principaux risques et les actions à traiter en priorité. Vous recevez un rapport de synthèse, suivi d’une restitution orale de 30 minutes.
Questions Fréquemment Posées (FAQ)
Combien de temps dure le diagnostic informatique et sécurité ?
L’intervention est limitée à quatre heures maximum sur un seul site. Elle est complétée par un rapport de synthèse et une restitution orale de 30 minutes.
S’agit-il d’un audit exhaustif ou d’un test d’intrusion ?
Non. Le diagnostic constitue une photographie de situation et un contrôle de premier niveau. Il n’inclut ni test d’intrusion, ni analyse forensic, ni audit réglementaire exhaustif, ni test complet de restauration.
Quels éléments sont examinés ?
Selon votre environnement et les accès disponibles, l’analyse porte notamment sur les postes, les serveurs, les comptes, les droits administrateur, les mises à jour, les protections, les sauvegardes, le réseau, les services exposés et l’obsolescence des équipements.
Quel est le tarif du diagnostic ?
Le tarif comprend un socle de 390 € HT, auquel s’ajoutent 15 € HT par poste dès le premier poste et 90 € HT par serveur. Par exemple, un environnement de 10 postes et un serveur représente 630 € HT.
Devons-nous remplacer nos outils actuels ?
Pas systématiquement. Les solutions existantes sont examinées et peuvent être conservées lorsqu’elles sont adaptées, correctement configurées et encore prises en charge.
Comment protégez-vous les informations auxquelles vous accédez ?
Les accès demandés sont limités à ce qui est nécessaire pour la mission. Les informations recueillies sont utilisées uniquement pour l’analyse et la restitution réalisée auprès de l’entreprise.
VOUS NE SAVEZ PAS PAR OÙ COMMENCER ?
Faisons le point sur votre sécurité informatique
Expliquez-nous votre contexte, vos difficultés et vos priorités. Nous vous indiquerons clairement si un diagnostic est pertinent et quelle suite envisager.